Feltárjuk a gyenge pontokat, mielőtt azok valódi biztonsági kockázattá válnának.
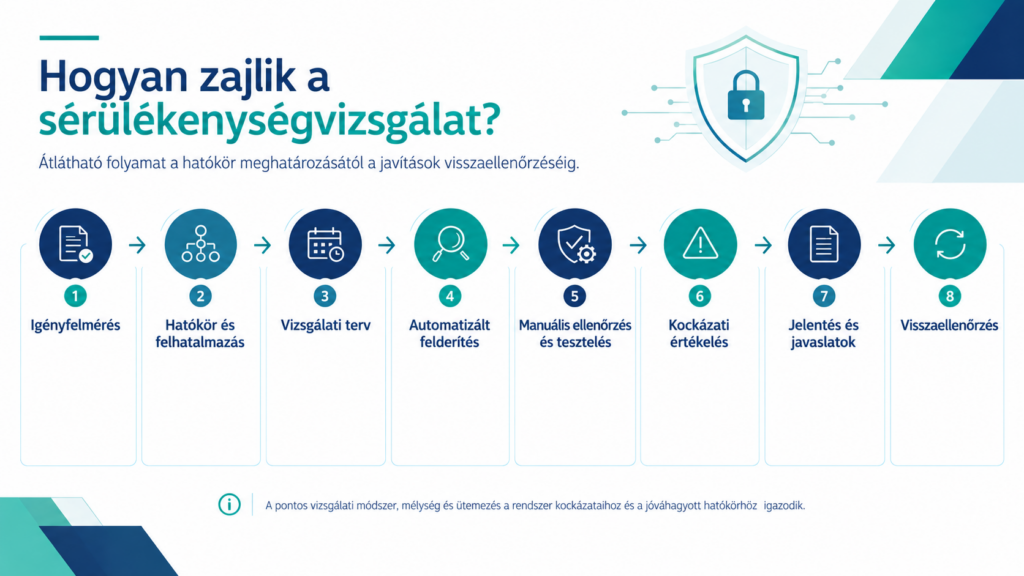
A sérülékenységvizsgálat célja az elektronikus információs rendszerek, alkalmazások és infrastruktúrák biztonsági gyengeségeinek feltárása, valamint a feltárt sérülékenységekhez kapcsolódó kockázatok értékelése. A vizsgálat eredménye olyan szakmai jelentés, amely egyértelműen bemutatja a talált problémákat, azok jelentőségét és a szükséges javítási lehetőségeket. A vonatkozó szabályozás szerint a vizsgálat nem hatósági ellenőrzés vagy audit, hanem az informatikai rendszerek védelmének megerősítését szolgáló technikai vizsgálat.
Az OnA Értékelő Szervezet Kft. szerepel az SZTFH sérülékenységvizsgálatra jogosult szervezetek aktuális nyilvántartásában, így ilyen vizsgálatok végrehajtására jogosult gazdálkodó szervezetként működhet.
Mit vizsgálunk?
A vizsgálat tartalmát mindig az érintett rendszerhez, annak kockázataihoz és a meghatározott hatókörhöz igazítjuk. A jogszabály teljes körű sérülékenységvizsgálat esetén többek között külső és belső informatikai biztonsági vizsgálatot, alkalmazásvizsgálatot, vezeték nélküli hálózatok vizsgálatát, illetve kiber-fizikai rendszerek vizsgálatát nevesíti. További alkalmazható módszer lehet az automatizált sérülékenységfelderítés, a behatolásvizsgálat, a kriptográfiai megfelelőségvizsgálat és a forráskódvizsgálat.
A vizsgálat jogosultság nélküli, regisztrált felhasználói vagy – indokolt esetben – adminisztrátori hozzáféréssel is végrehajtható. Ez lehetővé teszi, hogy a rendszert különböző támadói és felhasználói nézőpontokból értékeljük.